Author: Sài Gòn Biz
Công ty an ninh mạng CloudSEK vừa công bố báo cáo điều tra về một chiến dịch lừa đảo tinh vi nhắm vào người hâm mộ bóng đá trên toàn cầu đang tìm mua vé FIFA World Cup 2026. Theo nhóm nghiên cứu, mạng lưới này được cho là có nguồn gốc từ Trung Quốc và sở hữu khả năng đánh cắp thông tin thanh toán cũng như vượt qua lớp bảo mật OTP theo thời gian thực.
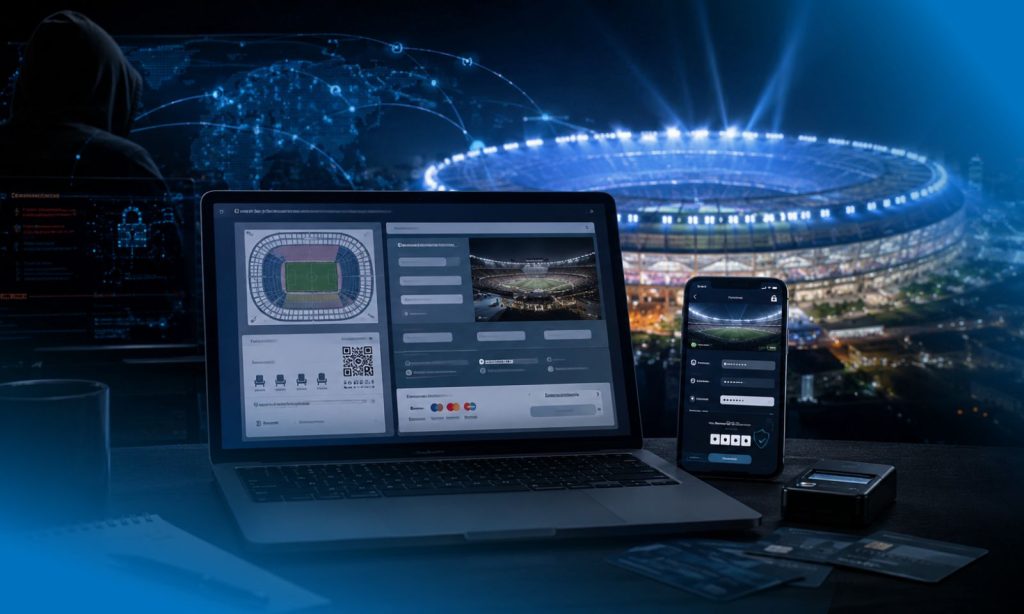
Khác với các trang web phishing truyền thống chỉ thu thập thông tin đăng nhập, chiến dịch lần này vận hành như một hệ thống tấn công “Man-in-the-Middle” hoàn chỉnh. Các đối tượng tạo ra những trang web giả mạo gần như giống hệt nền tảng bán vé chính thức của FIFA, từ giao diện, lịch thi đấu, thông tin sân vận động cho đến quy trình thanh toán.
CloudSEK cho biết đã phát hiện ít nhất 40 website giả mạo FIFA World Cup 2026 cùng một hạ tầng thanh toán đáng ngờ được thiết kế nhằm thu thập thông tin thẻ ngân hàng của nạn nhân. Hệ thống có khả năng ghi nhận số thẻ, ngày hết hạn, mã CVV và thậm chí chuyển tiếp mã OTP trong thời gian thực để hoàn tất giao dịch gian lận.
Theo CloudSEK, phần lớn lưu lượng truy cập tới các website lừa đảo đến từ các trình duyệt tích hợp trong mạng xã hội. Facebook chiếm khoảng 60–65% lượng truy cập được ghi nhận, trong khi Instagram đóng góp khoảng 15%. Mỹ là quốc gia bị nhắm mục tiêu nhiều nhất, bên cạnh các nạn nhân tại Italy, Romania, Philippines, Australia, Canada, Đức, Hàn Quốc, Saudi Arabia, Nam Phi và nhiều quốc gia khác.
Các nhà nghiên cứu cũng phát hiện nhiều dấu hiệu cho thấy sự liên quan của các tác nhân có nguồn gốc từ Trung Quốc, bao gồm giao diện quản trị hoàn toàn bằng tiếng Trung giản thể, hoạt động truy cập từ các địa chỉ IP tại Trung Quốc và nhiều quy ước đặt tên nội bộ bằng tiếng Trung.
Ông Gagan Aggarwal, chuyên gia tình báo đe dọa thuộc CloudSEK TRIAD, nhận định rằng các sự kiện toàn cầu quy mô lớn đang ngày càng trở thành mục tiêu của các nhóm tội phạm mạng chuyên nghiệp. Thay vì chỉ đăng tải các quảng cáo bán vé giả, các đối tượng hiện đã kết hợp nhiều kỹ thuật tấn công hiện đại như giả mạo quy trình thanh toán, theo dõi nạn nhân theo thời gian thực, đánh cắp dữ liệu thẻ và chặn mã OTP trong cùng một nền tảng.
CloudSEK khuyến cáo người hâm mộ chỉ nên mua vé FIFA World Cup 2026 thông qua các kênh chính thức của FIFA. Người dùng cần đặc biệt cảnh giác với các tên miền có chứa các biến thể như “ww-fifa”, “www-fifa”, “sdf-26fifa” hoặc “tbpay”, cũng như các liên kết bán vé được chia sẻ trên Facebook và Instagram.
Bên cạnh đó, các tổ chức tài chính được khuyến nghị theo dõi và điều tra các giao dịch liên quan đến hạ tầng thanh toán nghi vấn nhằm giảm thiểu nguy cơ gian lận và bảo vệ khách hàng trước các chiến dịch tấn công ngày càng tinh vi.
Đề xuất
Sơn Tùng M-TP trở thành đại sứ thương hiệu OPPO Find X Series
Điện thoại vivo X500 Series tạo chất ảnh độc đáo tại sân khấu Anh Trai Vượt Ngàn Chông Gai 2026
Thúc đẩy đưa AI vào ứng dụng thực tế
Viettel Store ưu đãi nhân đôi data mỗi ngày cho khách hàng mua iPhone Duo
IP Tensilica của Cadence tiếp sức cho kiến trúc DSP thế hệ mới của Analog Devices
Subsystem cho kiến trúc PCIe 6.0 đạt chứng nhận tuân thủ đặc tả PCI Express ngay trong lần kiểm định đầu tiên